Gestion d'un Parc Informatique
Infrastructure réseau virtuelle et sécurisée, combinant virtualisation, administration système et sécurité pour un environnement professionnel complet.
- 192.168.122.1InternetSortie via NAT GNS3
- 192.168.100.1Routeur CiscoSortie vers internet, émulé dans GNS3
- 192.168.1.254pfSensePasserelle des postes, pare-feu + portail captif
- 192.168.1.2Windows ServerAD · DNS · DHCP · FTP
- DHCPPostes clientsWindows, joints au domaine
Trois piliers, une seule infrastructure
Le projet reproduit, à petite échelle et entièrement en virtuel, le parc informatique d'une entreprise : des machines, un réseau qui les relie, et des protections à chaque niveau.
Virtualisation
Les serveurs et postes tournent dans VMware, le routeur et le switch Cisco sont émulés dans GNS3, et les deux environnements communiquent par des réseaux internes.
RéseauAdministration système
Un Windows Server centralise les comptes avec Active Directory et fournit les services DNS, DHCP et FTP aux postes joints au domaine.
SystèmeSécurité
pfSense filtre le trafic, le portail captif contrôle l'accès au réseau, et la double authentification ainsi que les GPO protègent les comptes.
SécuritéToutes les briques du projet
Filtrez par domaine, puis cliquez sur une carte pour voir son rôle et ses adresses dans l'infrastructure.
- VMware — Hyperviseur qui fait tourner toutes les machines virtuelles du projet.
- GNS3 — Émulateur réseau qui exécute le routeur et le switch Cisco.
- Routeur Cisco — Routeur émulé dans GNS3, sortie vers internet.
- Switch Cisco — Switch émulé dans GNS3 qui relie le serveur et les postes.
- Windows Server — Le serveur central : annuaire, DNS, DHCP et FTP.
- Active Directory — Annuaire central des utilisateurs et des ordinateurs.
- DNS & DHCP — Adresses IP automatiques et résolution des noms.
- FTP — Service de transfert de fichiers du serveur.
- Postes clients — Les postes Windows des utilisateurs, joints au domaine.
- pfSense — Pare-feu et passerelle des postes, il filtre tout le trafic du réseau.
- Portail captif — Identification obligatoire avant d'accéder au réseau.
- 2FA — Double authentification des comptes utilisateurs.
- GPO — Règles de sécurité appliquées à tous les postes.
- Power Apps — L'application de ticketing du support informatique.
- SharePoint — La base de données des tickets.
Outils utilisés
- VMware
- GNS3
- Cisco IOS
- pfSense
- Windows Server
- Active Directory
- DNS
- DHCP
- FTP
- GPO
- 2FA
- Power Apps
- SharePoint
Introduction
Ce projet vise à mettre en place une infrastructure réseau virtuelle et sécurisée, en appliquant les connaissances acquises en virtualisation, administration système et sécurité.
- Concevoir une architecture réseau représentative d'un parc informatique d'entreprise
- Assurer la communication entre GNS3 et VMware via un réseau interne
- Mettre en place des services sécurisés via pfSense et portail captif
- Déployer Active Directory avec DHCP, DNS et FTP sur Windows Server
- Implémenter la double authentification (2FA) pour les utilisateurs
- Développer une application de ticketing avec Power Apps
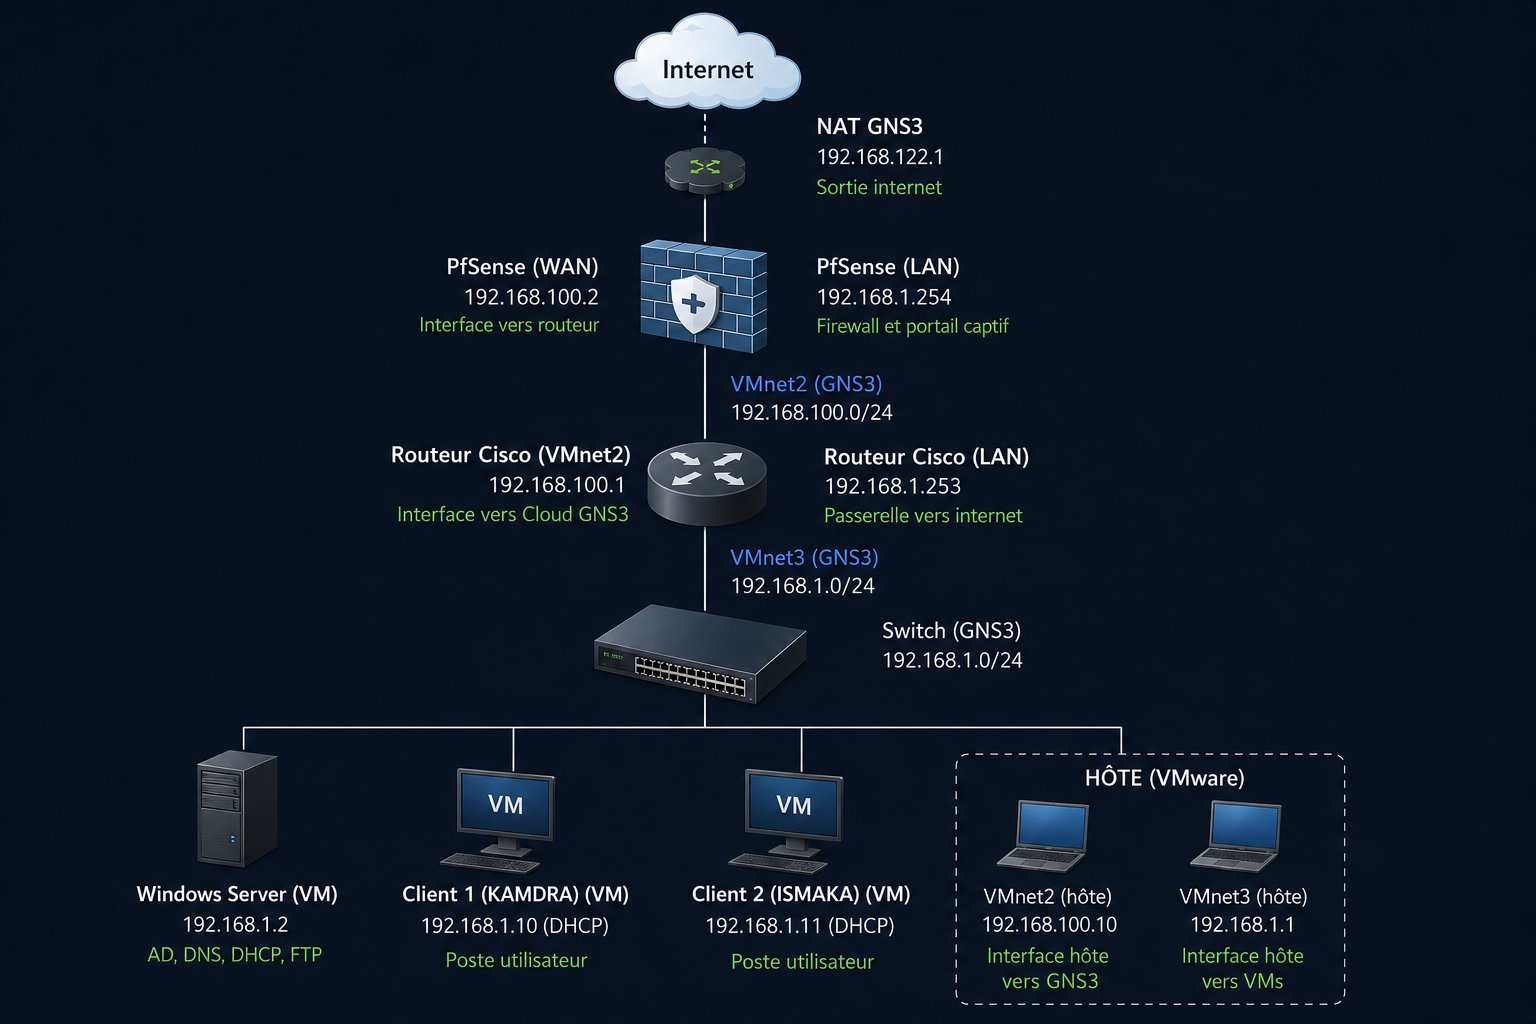 Agrandir
Plan d'adressage IP
Deux réseaux internes relient les équipements : VMnet2 (192.168.100.0/24) entre pfSense, le routeur et l'hôte, et VMnet3 (192.168.1.0/24) pour le serveur et les postes.
Qui fait quoi ? Les postes reçoivent pfSense (192.168.1.254) comme passerelle par défaut : tout leur trafic passe donc par le pare-feu et le portail captif. pfSense le transmet ensuite au routeur Cisco (192.168.100.1), qui assure la sortie vers internet par le NAT de GNS3.
| Équipement | Interface | Adresse | Rôle |
|---|---|---|---|
| NAT GNS3 | — | 192.168.122.1 | Sortie internet |
| pfSense | WAN | 192.168.100.2 | Interface vers le routeur |
| pfSense | LAN | 192.168.1.254 | Passerelle des postes, firewall et portail captif |
| Routeur Cisco | VMnet2 | 192.168.100.1 | Interface vers le Cloud GNS3 |
| Routeur Cisco | LAN | 192.168.1.253 | Interface du routeur sur le réseau des machines |
| Switch (GNS3) | VMnet3 | 192.168.1.0/24 | Réseau des machines |
| Windows Server | VMnet3 | 192.168.1.2 | AD, DNS, DHCP, FTP |
| Client 1 (KAMDRA) | VMnet3 | 192.168.1.10 (DHCP) | Poste utilisateur |
| Client 2 (ISMAKA) | VMnet3 | 192.168.1.11 (DHCP) | Poste utilisateur |
| Hôte VMware | VMnet2 | 192.168.100.10 | Interface hôte vers GNS3 |
| Hôte VMware | VMnet3 | 192.168.1.1 | Interface hôte vers les VMs |
Étapes du Projet
- 01Installation VMware + VMsConfiguration de l'hyperviseur, création de Windows Server et 2 clients Windows dans un réseau interne. Test de connectivité entre toutes les machines.
- 02Active Directory & Services réseauInstallation d'Active Directory, DNS, DHCP et FTP sur Windows Server. Jonction des 2 clients au domaine et création des utilisateurs.
- 03Réseau GNS3 + pfSenseÉmulation d'un routeur et switch Cisco dans GNS3, interconnectés à VMware. Installation de pfSense comme pare-feu avec règles de filtrage.
- 04Portail captif & Sécurité avancéeConfiguration du portail captif pfSense, mise en place de la double authentification (2FA) et GPO de sécurité.
- 05Application Power AppsDéveloppement de l'application de ticketing avec Power Apps et SharePoint, incluant authentification et dashboard admin.
Rapport complet du TFE
Téléchargez le document écrit complet du projet de fin d'études.
Power Apps + SharePoint
Application complète de gestion de tickets pour le support informatique.
Création de tickets
Interface intuitive permettant aux utilisateurs de soumettre des demandes de support avec catégorisation automatique.
Dashboard Admin
Vue d'ensemble des tickets en cours (orange) et fermés (vert).
Notifications
Alertes automatiques lors de la création ou mise à jour d'un ticket.
SharePoint
Base de données SharePoint pour stocker les tickets et les informations utilisateurs.
Multi-rôles
Interface Admin complète et vue Client filtrée selon l'utilisateur connecté.
Suivi en temps réel
Mise à jour instantanée du statut des tickets pour tous les utilisateurs.
Le parcours d'un ticket
De la demande de l'utilisateur à sa résolution, chaque ticket suit le même chemin.
Création
L'utilisateur se connecte et décrit son problème dans l'application.
Enregistrement
Le ticket est stocké dans la liste SharePoint et une notification est envoyée.
Traitement
L'administrateur le retrouve dans son dashboard et le prend en charge.
En coursClôture
Une fois le problème résolu, le ticket est fermé et l'utilisateur voit le nouveau statut.
Fermé
Deux vues, une seule application
| Action | Client | Admin |
|---|---|---|
| Créer un ticket | Oui | Oui |
| Voir ses propres tickets | Oui | Oui |
| Voir tous les tickets | Non | Oui |
| Accéder au dashboard (en cours / fermés) | Non | Oui |
Mesures de Sécurité
Plusieurs couches de sécurité pour protéger l'infrastructure.
pfSense Firewall
Pare-feu configuré avec des règles strictes de filtrage du trafic entrant et sortant.
RéseauPortail Captif
Authentification obligatoire avant l'accès au réseau via le portail captif pfSense.
Réseau2FA
Double authentification pour renforcer la sécurité des comptes utilisateurs.
SécuritéGPO Sécurité
Politiques de groupe pour la complexité des mots de passe, verrouillage de compte et restrictions d'accès.
SystèmeGestion des accès AD
Contrôle granulaire des droits utilisateurs. Principe du moindre privilège appliqué à tous les comptes.
SystèmeUne protection à chaque niveau
Aucune mesure n'est suffisante seule. L'idée est d'empiler les barrières : si l'une est franchie, la suivante protège encore.
pfSense — tout le trafic entre le réseau interne et internet passe par le pare-feu et ses règles de filtrage.
Portail captif — être branché ne suffit pas : il faut s'identifier avant de pouvoir naviguer.
Active Directory + 2FA — chaque compte a les droits minimum nécessaires, et un mot de passe volé ne suffit plus pour se connecter.
GPO — mots de passe complexes, verrouillage après plusieurs échecs et restrictions appliqués automatiquement à tous les postes.
À propos du projet
Je suis actuellement en 6ème secondaire à l'INRACI et ce site a été réalisé dans le cadre de mon projet de fin d'année. Ce projet a pour objectif de mettre en pratique les connaissances acquises durant mon parcours scolaire, tout en me permettant de développer un sujet qui me passionne réellement.
Étant particulièrement passionné par les réseaux informatiques et les infrastructures, j'ai choisi de concevoir un projet axé sur la structure et l'organisation d'un parc informatique. Ce travail couvre la virtualisation, l'administration système, la sécurité réseau et le développement d'applications.
Ce projet représente pour moi une première étape importante vers mon avenir professionnel dans le domaine des réseaux et des infrastructures informatiques.
Compétences mises en pratique
Virtualisation
Création et mise en réseau de machines virtuelles avec VMware et GNS3.
Administration Windows
Active Directory, DNS, DHCP, FTP et stratégies de groupe.
Réseau
Adressage IP, routage et commutation sur équipements Cisco.
Sécurité
Pare-feu pfSense, portail captif et double authentification.
Développement low-code
Application de ticketing avec Power Apps et SharePoint.
Documentation
Rédaction du rapport de TFE et réalisation de ce site en HTML, CSS et JavaScript.
École
INRACI — Institut National Radio-Électricité et Cinématographie
Bruxelles, Belgique
Projet
Projet de fin d'année — 6ème secondaire
Infrastructure réseau d'un parc informatique sécurisé
Site web
kaba-ibrahima.be
Développé en HTML, CSS et JavaScript